Los agentes IA están dejando de ser simples asistentes para convertirse en sistemas capaces de interpretar solicitudes, consultar información, ejecutar acciones y derivar conversaciones. Esta evolución abre grandes oportunidades para un Contact Center, pero también aumenta la necesidad de establecer límites claros. Por eso, los guardrails para agentes IA en Contact Center se vuelven una pieza esencial para automatizar sin perder control, seguridad ni calidad.
Un agente autónomo puede responder preguntas frecuentes, actualizar datos en un CRM, generar solicitudes, coordinar una devolución de llamada o transferir una conversación a un agente humano. Sin reglas bien definidas, también podría entregar información incorrecta, exponer datos sensibles, ejecutar una acción no autorizada o continuar una conversación cuando debería escalarla.
En este artículo vas a conocer qué son los guardrails, qué riesgos ayudan a controlar y cómo diseñar una estrategia práctica para implementarlos en un Contact Center omnicanal.
¿Qué son los guardrails para agentes IA en Contact Center?
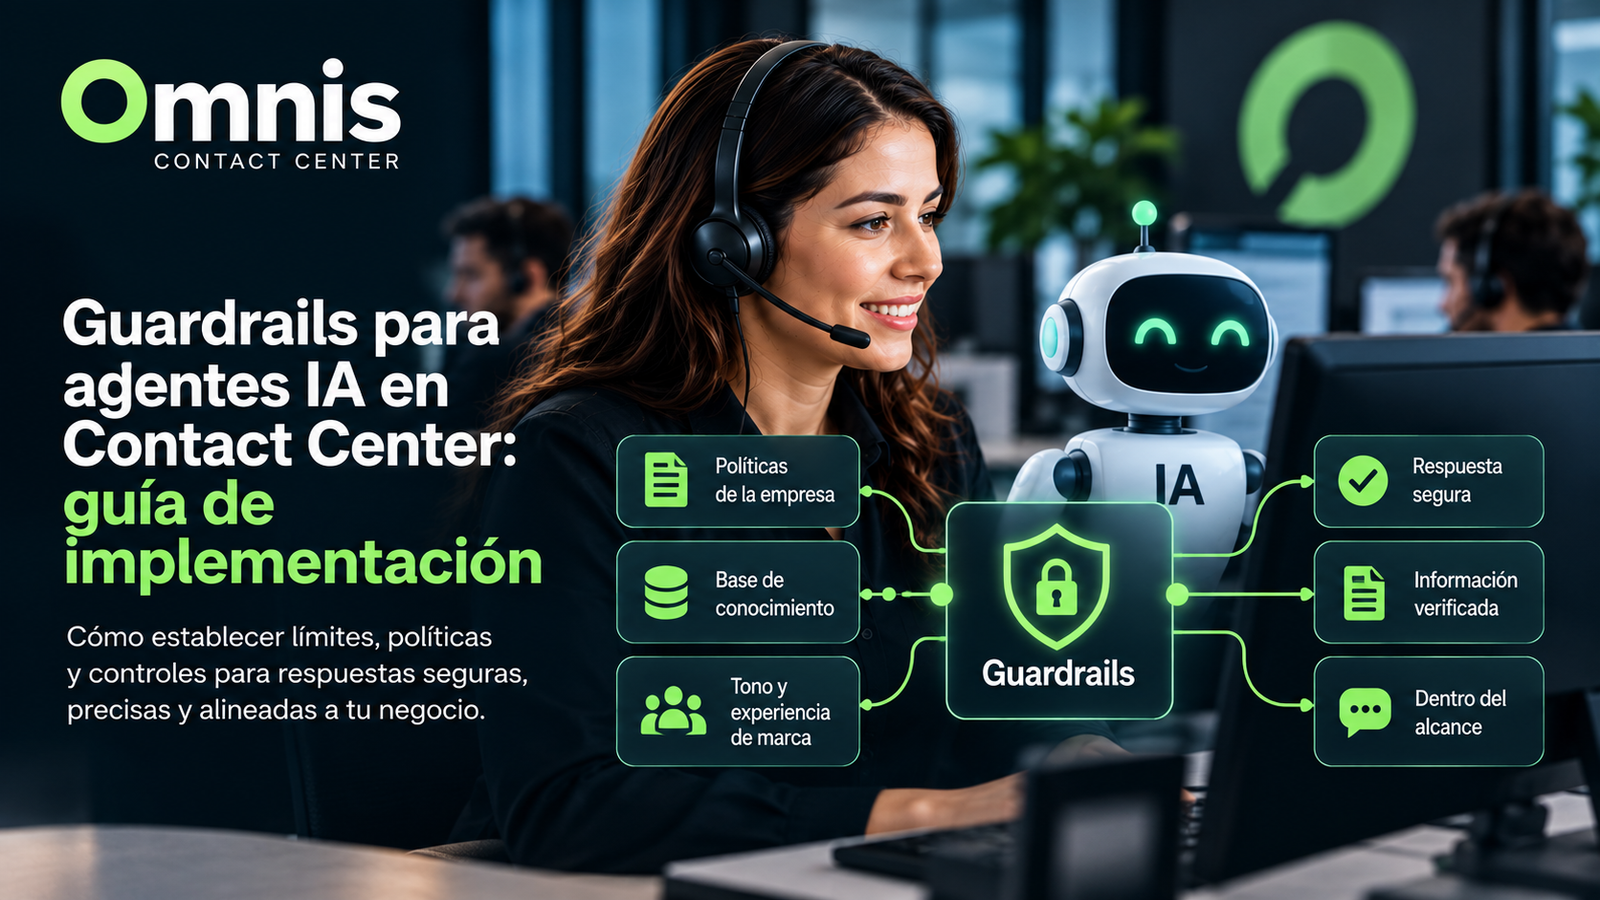
Los guardrails son reglas, controles y mecanismos de supervisión que delimitan lo que un agente IA puede decir, consultar o hacer. Funcionan como una capa de seguridad operativa entre el modelo de inteligencia artificial, los sistemas conectados y la interacción con el cliente.
En la práctica, un guardrail puede impedir que un agente IA invente una política comercial, bloquee una cuenta sin validación, revele información personal o entregue una compensación por encima del límite permitido. También puede obligarlo a pedir confirmación, utilizar una fuente autorizada o transferir la conversación a una persona.
Los guardrails no buscan eliminar la autonomía del agente IA. Su objetivo es hacer que esa autonomía sea predecible, auditable y coherente con las políticas de la empresa. Una automatización efectiva no es la que toma todas las decisiones, sino la que toma las decisiones correctas dentro de un marco controlado.
Por qué son necesarios en un Contact Center moderno
Un Contact Center procesa conversaciones que pueden incluir datos personales, información financiera, antecedentes de compras, reclamos, solicitudes de soporte y decisiones con impacto directo en el cliente. Cuando la IA se conecta con canales y sistemas internos, el riesgo no está solamente en una respuesta imprecisa.
El riesgo también puede aparecer en una acción incorrecta. Por ejemplo, un agente IA podría modificar un dato del cliente, generar un pedido duplicado, enviar una comunicación al destinatario equivocado o aplicar una condición que no corresponde al caso.
Los guardrails para agentes IA en Contact Center permiten separar las tareas de bajo riesgo de aquellas que necesitan controles adicionales. Así, la empresa puede avanzar con automatización sin entregar permisos ilimitados a un sistema que opera en tiempo real.
Principales riesgos que ayudan a controlar
- Respuestas incorrectas: el agente IA puede utilizar información desactualizada o interpretar mal la intención del cliente.
- Exposición de datos: una respuesta puede incluir información personal que no corresponde revelar.
- Acciones no autorizadas: el sistema podría ejecutar cambios sin validar identidad, permisos o contexto.
- Incumplimiento de políticas: el agente puede ofrecer descuentos, plazos o condiciones fuera de las reglas comerciales.
- Falta de escalamiento: una conversación compleja puede continuar con IA cuando requiere intervención humana.
- Inconsistencia entre canales: el cliente puede recibir respuestas diferentes por voz, WhatsApp, chat o correo.
Tipos de guardrails para agentes IA en Contact Center
No todos los controles cumplen la misma función. Una estrategia sólida combina guardrails de contenido, seguridad, procesos, permisos y experiencia del cliente.
1. Guardrails de contenido
Definen qué puede responder el agente IA y cómo debe expresarse. Incluyen tono de marca, idioma, nivel de formalidad, temas restringidos y condiciones para reconocer incertidumbre.
También pueden impedir afirmaciones absolutas en situaciones sensibles. Si la IA no encuentra información suficiente, debe indicarlo y ofrecer una alternativa, en lugar de completar la respuesta con una suposición.
2. Guardrails de conocimiento
Estos controles obligan al agente IA a utilizar fuentes aprobadas, como una base de conocimiento, manuales internos, políticas vigentes o información recuperada desde un CRM.
La empresa debe definir qué contenidos tienen prioridad, quién los mantiene actualizados y qué ocurre cuando existen documentos contradictorios. El agente IA no debería tratar todas las fuentes como equivalentes.
3. Guardrails de identidad y privacidad
Antes de entregar información sensible o ejecutar determinadas acciones, el agente IA debe validar la identidad del cliente. La validación puede variar según el nivel de riesgo de la solicitud.
Consultar el estado general de un pedido puede requerir un control básico. Modificar datos personales, revisar información financiera o cancelar un servicio puede exigir autenticación adicional y, en algunos casos, intervención humana.
4. Guardrails de acciones y permisos
Un agente IA debe contar únicamente con los permisos necesarios para cumplir su función. Este principio, conocido como mínimo privilegio, reduce el impacto de errores y accesos indebidos.
Por ejemplo, un agente puede consultar el estado de una orden, pero no modificarla. También puede preparar una devolución, pero necesitar aprobación humana antes de confirmarla.
5. Guardrails de escalamiento
La derivación a una persona no debería depender solamente de que el cliente escriba “quiero hablar con alguien”. El sistema debe identificar señales que indiquen que la conversación necesita atención humana.
Algunos ejemplos son una emoción negativa persistente, una solicitud fuera del alcance, una disputa, una amenaza legal, una excepción comercial o varios intentos fallidos de resolución. En todos esos casos, el agente IA debe transferir el contexto relevante para evitar que el cliente repita su historia.
Cómo diseñar guardrails para agentes IA en Contact Center
1. Clasificá los casos por nivel de riesgo
El primer paso consiste en identificar qué tareas puede realizar la IA y cuáles requieren supervisión. Una clasificación simple puede dividir los casos en bajo, medio y alto riesgo.
Las consultas informativas suelen ubicarse en el nivel bajo. Las modificaciones de servicios, compensaciones y decisiones con impacto económico pueden pertenecer al nivel medio. Las situaciones relacionadas con datos sensibles, reclamos complejos o cumplimiento normativo deberían recibir controles más estrictos.
2. Definí una matriz de permisos
Para cada intención del cliente, establecé qué puede hacer el agente IA, qué debe confirmar y qué debe derivar. Esta matriz debe contemplar el canal, el perfil del cliente, el tipo de solicitud y el estado del caso.
Una matriz clara evita que los permisos se definan únicamente dentro del prompt. Las reglas críticas deberían estar respaldadas por controles técnicos en las integraciones, APIs y sistemas internos.
3. Establecé respuestas seguras
El agente IA debe tener instrucciones para reconocer sus límites. Algunas respuestas seguras pueden indicar que necesita verificar información, que la solicitud requiere revisión o que un especialista continuará la atención.
Esto es preferible a entregar una respuesta aparentemente completa pero incorrecta. En un Contact Center, la transparencia suele proteger mejor la confianza que una falsa sensación de certeza.
4. Diseñá el escalamiento con contexto
Cuando interviene un agente humano, la transferencia debe incluir el motivo de contacto, el resumen de la conversación, las validaciones realizadas, los datos relevantes y las acciones intentadas.
Esta información reduce la repetición, acelera la resolución y permite que la persona se concentre en el problema real. Los guardrails deben controlar no solo cuándo escalar, sino también qué información se comparte durante la transferencia.
5. Probá escenarios adversos
Las pruebas no deben limitarse a conversaciones ideales. Es necesario simular solicitudes ambiguas, clientes insistentes, información contradictoria, intentos de obtener datos de terceros, instrucciones maliciosas y cambios de tema.
También conviene probar errores de integración, caídas de sistemas, respuestas vacías y bases de conocimiento desactualizadas. Un agente IA confiable debe saber cómo comportarse cuando una dependencia no está disponible.
Métricas para evaluar los guardrails
Los guardrails deben medirse con indicadores operativos y de experiencia. No alcanza con saber cuántas conversaciones automatizó la IA.
- Tasa de respuestas fuera de política: mide cuántas respuestas incumplen reglas comerciales o de comunicación.
- Escalamientos correctos: indica si la IA deriva los casos que realmente necesitan intervención humana.
- Acciones bloqueadas: muestra cuántos intentos de riesgo fueron detenidos por los controles.
- Reaperturas y reclamos: ayudan a detectar resoluciones aparentemente exitosas, pero incompletas.
- Tiempo hasta la resolución: permite evaluar si los controles protegen sin generar fricción excesiva.
- Transferencias con contexto completo: mide la calidad de la información recibida por el agente humano.
- Incidentes de privacidad o seguridad: deben revisarse con máxima prioridad, aunque sean poco frecuentes.
Una métrica importante es la tasa de intervención humana necesaria después de una respuesta automatizada. Si aumenta demasiado, puede indicar que los guardrails son insuficientes o que el agente IA está intentando resolver casos fuera de su alcance.
Gobierno y mejora continua
Los guardrails no se configuran una sola vez. Las políticas cambian, los productos se actualizan, aparecen nuevos canales y los clientes encuentran formas inesperadas de interactuar con la IA.
Por eso, conviene crear un proceso de gobierno que incluya responsables de negocio, operaciones, tecnología, seguridad y experiencia del cliente. Cada cambio importante en un flujo automatizado debería contar con revisión, pruebas y un registro de versiones.
Marcos como el NIST AI Risk Management Framework pueden servir como referencia para organizar la identificación, evaluación y gestión de riesgos asociados a sistemas de inteligencia artificial. El marco no reemplaza las políticas internas, pero ayuda a estructurar una mirada más completa.
También es recomendable revisar periódicamente las conversaciones reales, especialmente aquellas que generaron reclamos, transferencias repetidas o calificaciones negativas. La observación continua permite descubrir nuevos patrones y ajustar las reglas antes de que se conviertan en incidentes.
Cómo puede ayudar una plataforma de Contact Center
Implementar guardrails resulta más sencillo cuando la plataforma de Contact Center centraliza canales, datos, automatizaciones, permisos y métricas. En lugar de administrar controles aislados para cada canal, la empresa puede aplicar criterios consistentes en voz, WhatsApp, chat y otros puntos de contacto.
Una solución como Omnis Contact Center CX puede formar parte de una arquitectura donde los agentes IA consultan información autorizada, activan flujos definidos y derivan conversaciones con contexto. La clave está en combinar automatización con trazabilidad, supervisión y capacidad de intervención.
La tecnología debe permitir observar qué respondió la IA, qué fuente utilizó, qué acción intentó ejecutar y por qué decidió escalar. Esa visibilidad es fundamental para mejorar la operación y demostrar que los controles funcionan.
Conclusión
Los agentes IA pueden mejorar la velocidad, la disponibilidad y la consistencia de la atención, pero su adopción responsable exige límites claros. Los guardrails para agentes IA en Contact Center permiten definir qué puede hacer la automatización, cuándo debe pedir confirmación y en qué momento tiene que involucrar a una persona.
La mejor estrategia combina conocimiento confiable, permisos mínimos, autenticación, controles de contenido, escalamiento inteligente y revisión continua. De esta manera, el Contact Center puede avanzar hacia una operación más autónoma sin sacrificar privacidad, calidad ni confianza.
El objetivo final no es que la IA intervenga en todas las conversaciones. Es que participe en las conversaciones adecuadas, con las herramientas correctas y dentro de un marco que proteja tanto al cliente como a la empresa.