Cómo la arquitectura tecnológica de Omnis influye en su exposición a las recientes vulnerabilidades de PHP
La seguridad de las plataformas de atención al cliente es fundamental para garantizar la continuidad operativa, proteger la información y mantener la confianza de las empresas.
Durante octubre de 2026 se dieron a conocer dos vulnerabilidades críticas en PHP, una tecnología ampliamente utilizada en aplicaciones y servicios web. La noticia generó preocupación entre las organizaciones que dependen de sistemas digitales para sus operaciones. Este tipo de vulnerabilidad crítica en PHP ha resaltado la necesidad de reforzar la seguridad en el entorno digital.
Sin embargo, no todas las plataformas utilizan la misma arquitectura tecnológica ni están expuestas a los mismos riesgos.
En este artículo explicamos qué ocurrió, qué sistemas pueden verse afectados y por qué la arquitectura tecnológica utilizada por Omnis Contact Center es relevante al evaluar estas vulnerabilidades.
¿Qué vulnerabilidades críticas se descubrieron en PHP?
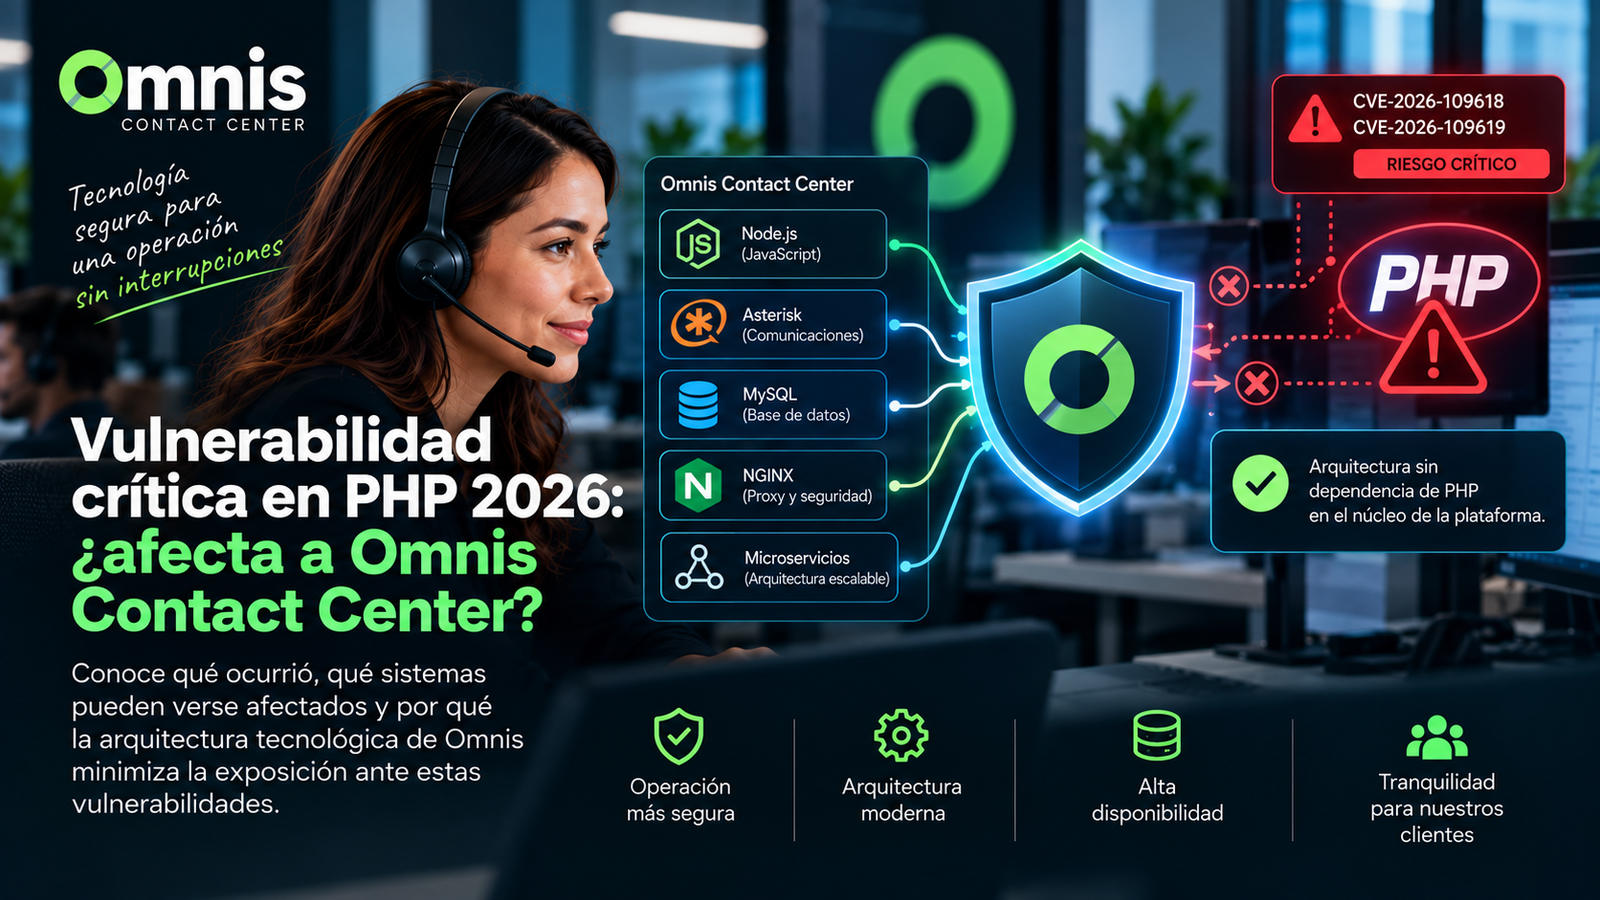
El 21 de octubre de 2026 se publicaron actualizaciones de seguridad para corregir dos vulnerabilidades identificadas como CVE-2026-109618 y CVE-2026-109619.
Ambas fueron calificadas con una gravedad de 9,2 sobre 10 y pueden permitir, bajo determinadas condiciones, la ejecución remota de código sin autenticación.
Esto significa que un atacante podría comprometer un servidor vulnerable, acceder a información sensible o afectar la disponibilidad de aplicaciones empresariales.
El problema está relacionado con la gestión de memoria del entorno de ejecución de PHP y no debe confundirse con una vulnerabilidad que afecte automáticamente a todos los lenguajes o plataformas web.
¿Todos los Contact Centers están expuestos a esta vulnerabilidad?
No necesariamente.
El impacto depende de la arquitectura del software, los componentes instalados, sus versiones y la configuración de cada servidor.
Una plataforma cuyo backend utiliza PHP vulnerable puede presentar una exposición directa. En cambio, una aplicación desarrollada sobre otro entorno de ejecución no queda automáticamente afectada por estas fallas específicas.
También es importante revisar los componentes adicionales, las integraciones y los servicios complementarios que puedan utilizar PHP.
Por esta razón, la evaluación debe considerar tanto la tecnología principal como el entorno completo de implementación.
¿Qué arquitectura tecnológica utiliza Omnis Contact Center?
Omnis Contact Center utiliza tecnología de XCALLY Motion V3, cuya arquitectura oficial está documentada sobre componentes diferentes al entorno PHP afectado.
Su backend está desarrollado en JavaScript y utiliza Node.js como entorno de ejecución.
Entre sus principales componentes tecnológicos se encuentran:
- Node.js y JavaScript: Procesamiento de la lógica principal de la aplicación.
- Asterisk: Motor de comunicaciones telefónicas y procesamiento de llamadas.
- MySQL: Almacenamiento estructurado de información.
- NGINX: Proxy inverso para gestionar conexiones y tráfico web.
- API REST y WebSocket: Comunicación entre servicios, aplicaciones e interfaces en tiempo real.
- Microservicios: Arquitectura que permite distribuir funcionalidades y facilitar el monitoreo de los componentes.
La plataforma también contempla herramientas de observabilidad, como Prometheus, Grafana, Loki y Tempo, en su arquitectura de microservicios.
Esta combinación permite gestionar comunicaciones omnicanales, operaciones de agentes, supervisión y servicios empresariales mediante una arquitectura escalable.
¿Por qué utilizar Node.js en lugar de PHP marca una diferencia en este caso?
Las vulnerabilidades CVE-2026-109618 y CVE-2026-109619 afectan específicamente al entorno de ejecución de PHP.
Node.js utiliza un entorno de ejecución diferente. Por ello, los errores de memoria identificados en PHP no se trasladan automáticamente al backend desarrollado en JavaScript sobre Node.js.
Esta separación tecnológica constituye una diferencia importante al analizar el alcance de las vulnerabilidades recientes.
En el caso de Omnis Contact Center, la arquitectura principal documentada no utiliza PHP como motor de ejecución de su backend.
Esto permite distinguir la exposición del núcleo de la plataforma de la que podrían presentar otros componentes externos.
No obstante, ninguna arquitectura está exenta de vulnerabilidades y la seguridad debe evaluarse de manera continua.
¿Qué papel cumple la arquitectura de microservicios en la seguridad y continuidad operativa?
La arquitectura de microservicios permite organizar distintas funciones de una plataforma en servicios especializados.
Este enfoque facilita la observabilidad, el mantenimiento y la evolución de los componentes.
En XCALLY Motion V3, el diseño contempla un servicio central y un Application Gateway que distribuye solicitudes hacia los microservicios correspondientes.
También incorpora herramientas destinadas al registro de eventos, la recopilación de métricas y el seguimiento de solicitudes.
Estas capacidades ayudan a los equipos técnicos a identificar comportamientos anómalos, investigar incidentes y administrar el rendimiento de la plataforma.
Es importante señalar que utilizar microservicios no elimina por sí mismo las vulnerabilidades. Su aporte depende de una configuración adecuada, controles de acceso, actualizaciones y procedimientos de operación.
¿Qué deben revisar las empresas que utilizan plataformas de Contact Center?
Ante vulnerabilidades críticas como las recientemente publicadas, es recomendable mantener un proceso permanente de revisión tecnológica.
Entre las medidas relevantes se encuentran:
- Identificar las tecnologías y versiones utilizadas en los servidores.
- Verificar si existen servicios PHP instalados y expuestos.
- Revisar integraciones y aplicaciones desarrolladas por terceros.
- Aplicar actualizaciones de seguridad cuando corresponda.
- Mantener controles de acceso y restricciones de red.
- Supervisar registros, alertas y comportamiento de los servicios.
- Contar con procedimientos de respaldo y recuperación.
La seguridad no depende únicamente del lenguaje de programación, sino también de cómo se implementa, configura y administra cada solución.
Omnis Contact Center: tecnología y seguridad para una operación confiable
En Omnis Contact Center entendemos que la continuidad de las comunicaciones y la protección de la información son aspectos esenciales para nuestros clientes.
La arquitectura tecnológica utilizada por nuestra plataforma permite diferenciar su backend principal de los entornos PHP afectados por las vulnerabilidades recientemente divulgadas.
Nuestro enfoque considera la importancia de trabajar con tecnologías documentadas, mantener los componentes actualizados y revisar las condiciones particulares de cada implementación.
Las empresas que utilizan Omnis Contact Center pueden consultar a nuestro equipo técnico para revisar los componentes instalados y evaluar cualquier dependencia adicional que pudiera requerir atención.
La tranquilidad de nuestros clientes debe basarse en información técnica verificable, buenas prácticas y una gestión responsable de la seguridad.
Preguntas frecuentes sobre PHP y la seguridad de Omnis Contact Center
¿Omnis Contact Center está desarrollado en PHP?
El backend principal de XCALLY Motion V3, tecnología utilizada por Omnis Contact Center, está desarrollado en JavaScript sobre Node.js.
¿Las vulnerabilidades recientes de PHP afectan a Node.js?
No directamente. Las vulnerabilidades identificadas afectan al entorno de ejecución de PHP. Node.js utiliza una tecnología diferente.
¿Esto significa que una instalación de Omnis no tiene riesgos?
No. Todas las plataformas requieren mantenimiento, actualizaciones y controles de seguridad. También deben revisarse los servicios complementarios y las integraciones.
¿Es necesario actualizar PHP en todos los servidores?
Los servidores que ejecutan versiones vulnerables de PHP deben aplicar las actualizaciones correspondientes, incluso cuando PHP se utilice en aplicaciones adicionales y no en el núcleo del Contact Center.
¿Cómo puedo saber si mi instalación tiene algún componente afectado?
Mediante una revisión del inventario de software, servicios activos, versiones instaladas y aplicaciones integradas.